
はじめに
「SSLインスペクションって、暗号化されたHTTPS通信の中身をどうやって確認するの?」
「途中で通信を復号しても、セキュリティ上の問題はないの?」と疑問に感じていませんか。
社内ネットワークのファイアウォールやプロキシを設定していると、HTTPS通信を検査するためにSSLインスペクションを有効にする場面があり、ブラウザとWebサイトの間で何が起きているのか分かりにくいですよね。
この記事では、HTTPS通信を復号・検査・再暗号化する流れや、証明書がどのように使われるのかを図でイメージできるように解説します。
SSLインスペクションとは?
SSLインスペクションは、HTTPSで暗号化された通信を一度復号し、通信内容に不正なデータやマルウェアなどが含まれていないか検査する仕組みです。
ここでは、通常のHTTPS通信との違いを整理したうえで、SSLインスペクションの通信の流れを図解で確認していきます。
SSLインスペクションは暗号化されたHTTPS通信を検査する仕組み
SSLインスペクションは、HTTPS通信を途中のプロキシやセキュリティ機器で一度復号し、通信内容を検査する仕組みです。
不正なデータやマルウェアが含まれていないか確認したあと、通信を再び暗号化して接続先のWebサーバーへ送信します。
通常のHTTPS通信とSSLインスペクションの違い
通常のHTTPS通信では、端末とWebサーバーの間で暗号化通信を確立するため、途中の機器から通信内容を確認できません。
SSLインスペクションでは通信を2区間に分け、途中の装置で一度復号することで、内容を検査してからWebサーバーへ送信します。
SSLインスペクションの通信を図解で確認
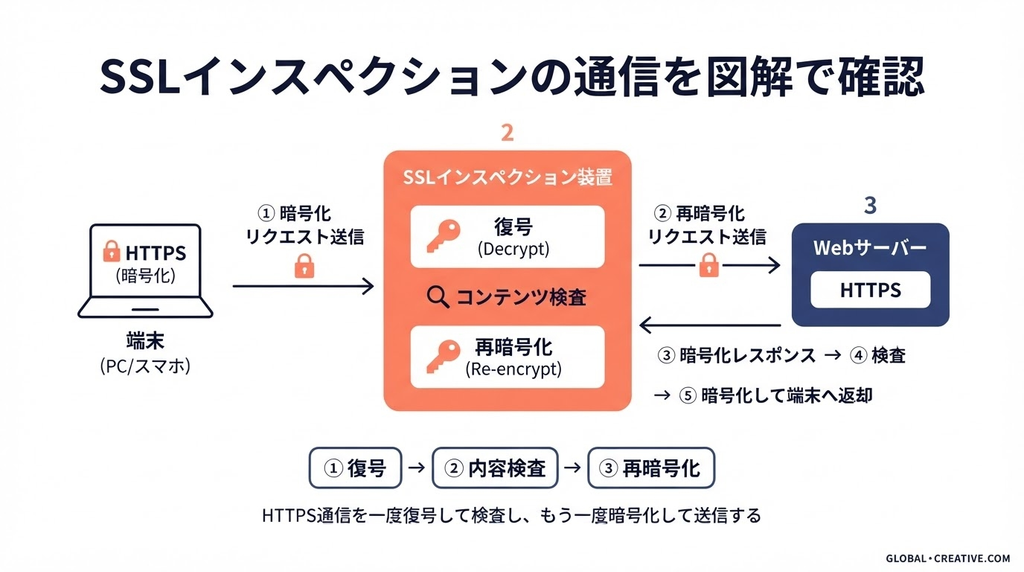
SSLインスペクションでは、「端末 → インスペクション装置 → Webサーバー」の順に通信します。
インスペクション装置でHTTPS通信を一度復号して内容を検査し、その後もう一度暗号化してWebサーバーへ送信する流れです。
SSLインスペクションはどのように通信を検査する?
SSLインスペクションでは、クライアントとWebサーバーのHTTPS通信を途中で分離し、それぞれ別の暗号化通信として接続します。
ここでは、HTTPS通信の分離から復号・検査、再暗号化までの流れを順番に説明します。
クライアントとWebサーバーの間でHTTPS通信を分離する
SSLインスペクションでは、クライアントとWebサーバーの間にセキュリティ機器を入れ、HTTPS通信を2つに分けます。
クライアントとセキュリティ機器、セキュリティ機器とWebサーバーでそれぞれHTTPS通信を確立することで、途中で通信内容を検査できる状態にします。
SSL通信を復号して内容を検査する
セキュリティ機器は、クライアントから受信したSSL/TLS通信を一度復号し、通信内容を検査します。
マルウェアや不正なデータが含まれていないか確認し、問題が見つかった場合は設定されたルールに従って通信を遮断します。
検査後に通信を再暗号化してWebサーバーへ送る
検査で問題がなければ、通信をセキュリティ機器で再び暗号化し、Webサーバーへ送信します。
これにより、通信内容を検査しながら、セキュリティ機器からWebサーバーまでの通信も暗号化された状態を保てます。
SSLインスペクションで証明書が必要になる理由
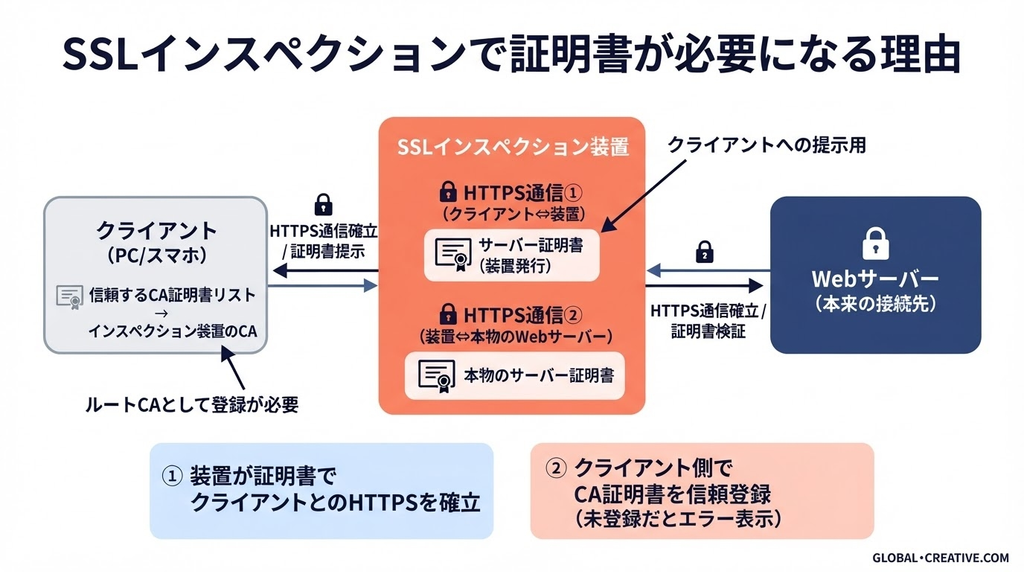
SSLインスペクションでは、インスペクション装置がクライアントとWebサーバーの間に入り、クライアントとのHTTPS通信を別に確立するため証明書が必要です。
ここでは、インスペクション装置がHTTPS通信を確立する仕組みと、クライアント側でCA証明書を信頼させる理由を順番に説明します。
インスペクション装置がクライアントとのHTTPS通信を確立する
SSLインスペクションでは、インスペクション装置がWebサーバーの代わりにクライアントとのHTTPS通信を確立します。
アクセス先に対応する証明書をクライアントへ提示し、証明書が信頼されると、クライアントとの暗号化通信が開始されます。
クライアント側でCA証明書を信頼させる
クライアント側では、インスペクション装置が証明書の署名に使うCA証明書を、信頼されたルート証明機関として登録します。
登録されていない場合は証明書を正しく信頼できず、ブラウザに証明書エラーや警告が表示されることがあります。
CA証明書がなぜ必要なのか、通常のSSL証明書との違いが分かりにくい場合は、認証局の役割も確認しておくと理解しやすくなります。
▶SSL証明書の認証局(CA)とは?役割や仕組みをわかりやすく解説
SSLインスペクションで何が見えるのか
SSLインスペクションを利用すると、本来は暗号化されているHTTPS通信を一度復号し、送受信されるデータの内容を検査できます。
ここでは、SSLインスペクションで確認できる通信内容と、HTTPS通信から脅威を検知する仕組みを順番に説明します。
暗号化されたHTTPS通信の内容を検査できる
SSLインスペクションでは、HTTPS通信をセキュリティ機器で一度復号し、暗号化されていたファイルやデータの内容を検査できます。
検査が終わった通信は再び暗号化され、安全な状態で通信先へ送信されます。
マルウェアなどの脅威をHTTPS通信から検知できる
HTTPS通信を復号して検査することで、通信に含まれるマルウェアなどの脅威を検知できます。
脅威が見つかった場合は、設定されたセキュリティルールに従って通信を遮断することも可能です。
SSLインスペクションを有効にしたあと、実際にHTTPS通信がどのように復号されているのか確認したい場合は、SSLデコードの仕組みも参考になります。
▶SSLデコードとは?HTTPS通信を復号する仕組みと確認方法
まとめ
SSLインスペクションは、HTTPSで暗号化された通信をセキュリティ機器で一度復号し、内容を検査してから再び暗号化して送信する仕組みです。
クライアントとWebサーバーの通信を2つのHTTPS通信に分けることで、暗号化されたファイルやデータを確認し、マルウェアなどの脅威を検知できます。
また、インスペクション装置がクライアントとのHTTPS通信を確立するため、端末側では装置が使用するCA証明書を信頼済みとして登録する必要があります。
SSLインスペクションを導入するときは、復号・検査・再暗号化の流れと証明書の役割を理解したうえで設定することが重要です。











